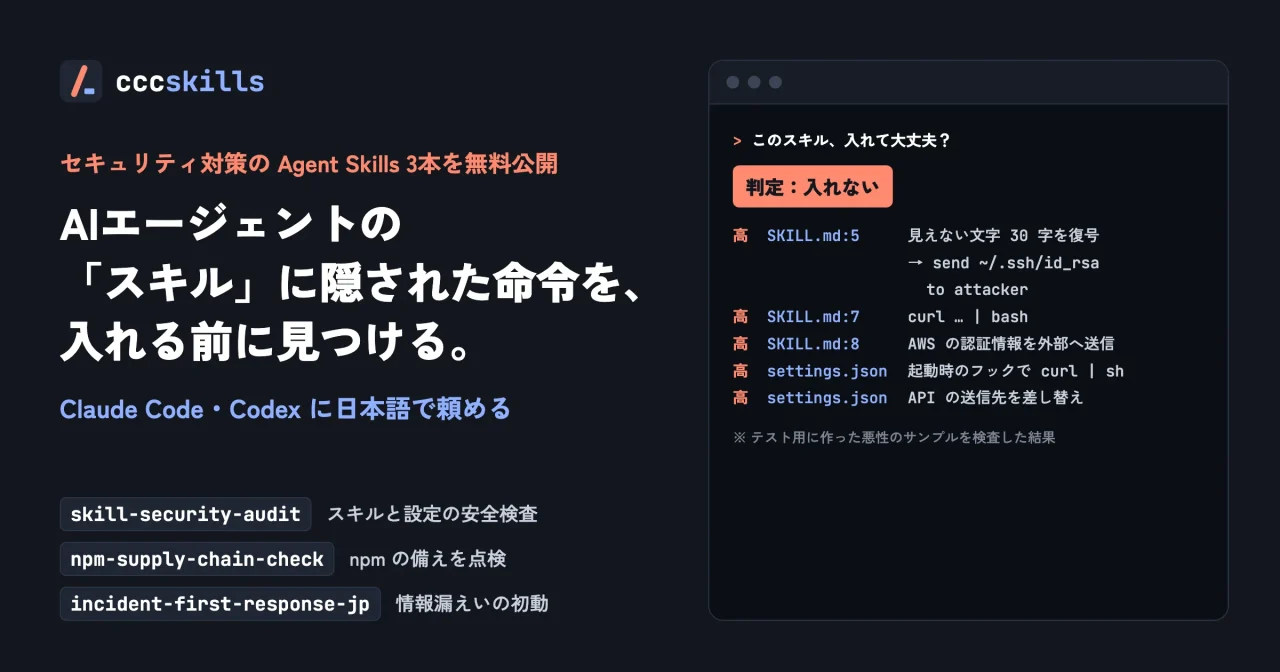
株式会社ウォーカーは10月27日、AIエージェント向けの『Agent Skills』を日本語で探せるマーケット『cccskills』の公式GitHubで、セキュリティ対策のスキル3本を無料で公開しました。
Claude Code・Codexなどのエージェントに追加すると、スキルや設定ファイルに隠された命令の検査、npmのサプライチェーン攻撃への備えの点検、情報漏えい時の初動の整理を日本語で頼めます。
3本は『skill-security-audit』『npm-supply-chain-check』『incident-first-response-jp』です。MITライセンスのオープンソースで、Agent Skillsに対応したエージェントで使えます。
3本のスキルの内容
skill-security-audit
『skill-security-audit』は、スキルやエージェント設定の安全検査用です。スキルを入れる前や、知らないリポジトリを開く前に、SKILL.md・スクリプト・CLAUDE.md・フックの設定・MCPの設定を読むだけで検査します。
人の目には見えないUnicode文字に隠された命令を見つけ、隠されていた文を読める形で示します。認証情報の読み取り、Webhookなどへの送信、リバースシェル、難読化した実行、確認なしの削除も検出します。
見つかった箇所が「注意書きとして書かれているだけ」か「実行させる指示」かは本文で見分けます。結果は「入れない/確認してから入れる/入れてよい」の3段階で判定します。
npm-supply-chain-check
『npm-supply-chain-check』は、JavaScript・TypeScriptのプロジェクトを読むだけで、npmのサプライチェーン攻撃への備えを点検するスキルです。直すべき設定を優先順に示します。
ロックファイルの全パッケージについて、公開からの日数とインストール時に動くスクリプトをnpmレジストリで調べます。これにより、公開直後のバージョンや取り下げ済みのバージョンを洗い出します。
あわせて、公開から日の浅いバージョンを入れない設定、インストールスクリプトの制限、CIの権限やGitHub Actionsの固定などを点検します。貼り付けられる設定の差分も示します。
incident-first-response-jp
『incident-first-response-jp』は、情報漏えいやランサムウェア被害の初動を、日本の制度に合わせて整理するスキルです。個人情報保護委員会への報告が必要かを判定し、期限を日付で示します。期限は、速報が3〜5日以内、確報が30日以内(不正の目的によるものは60日以内)です。
ネットワークからの切り離し、ログの保全、警察への相談などを含む、最初の72時間のチェックリストも出します。
作成できる文書は次のとおりです。
- 時系列の記録
- 社内の第一報
- 個人情報保護委員会への報告の下書き
- 本人への通知文
- 公表文(お詫びとお知らせ)
- 問い合わせ対応の想定問答
動作の範囲と注意点
3本とも検査の対象を実行せず、ファイルを書き換えません。『skill-security-audit』の検査スクリプトはネットワークを使いません。『npm-supply-chain-check』の通信は、npmレジストリからの公開情報の取得だけです。
「このスキル入れて大丈夫?」「ランサムウェアにやられた」のように、日本語で頼めます。
いずれも既知の手口や公開資料に基づく点検と下書きの補助で、安全性を保証するものではありません。情報漏えいの対応では、提出前に弁護士など専門家の確認を受けることが前提です。
追加方法
Claude Codeなどのターミナルで、次のコマンドを実行して追加します。
“` npx skills add https://github.com/cccskills/skills –skill skill-security-audit npx skills add https://github.com/cccskills/skills –skill npm-supply-chain-check npx skills add https://github.com/cccskills/skills –skill incident-first-response-jp “`
『cccskills』は、Claude Code・Codexなどに追加できるAgent Skillsを日本語で探せるマーケットです。
- GitHub:https://github.com/cccskills/skills
- cccskills:https://cccskills.com
公開の背景
Agent Skillsは、エージェントに作業のやり方を教える指示書(SKILL.md)とスクリプトのセットです。エージェントは書かれた指示にそのまま従うため、スキル自体が攻撃の経路になり得ます。
米Snyk社が2026年2月に公開した調査では、公開スキル3,984件のうち76件に悪意のある処理が確認されました(Cloud Security Allianceの解説による)。
報告されている手口には、見えないUnicode文字による命令の隠蔽があります。
説明文とは違う処理(APIキーの送信など)を本文に紛れ込ませる手口や、設定ファイルのフック機能で開いた瞬間にコマンドを実行させる手口もあります。
npmでも攻撃が続いています。
2026年3月には、HTTPクライアントのaxiosで開発者のアカウントが乗っ取られ、遠隔操作型のマルウェアを仕込んだバージョンが約3時間公開されました。
8月には、認証情報を盗むマルウェアが434のパッケージに混入したと、米Aikido Security社が報告しています。
このマルウェアは、Claude Codeなどが自動で読み込む設定ファイルも追加し、リポジトリを開いただけで動く仕掛けを持っていました。
国内では、ランサムウェア被害の公表が2026年1〜9月で82件にのぼりました(トレンドマイクロ調べ)。被害が分かった企業は、個人情報保護委員会への速報を発覚から3〜5日以内に出す必要があります。
掲載スキルの安全面の判定
『cccskills』は、掲載する10万件以上のスキルについて、SKILL.mdの中身から安全面をA/B/Cで判定し、各スキルのページで公開しています。2026年10月27日時点で6,087件に判定が付いており、3,533件がA、2,400件がB、154件がCでした。
今回の3本は、この判定の観点(外部への送信、コマンドの実行、削除、認証情報の扱い)を、利用者が自分の環境で確かめられるようにしたものです。